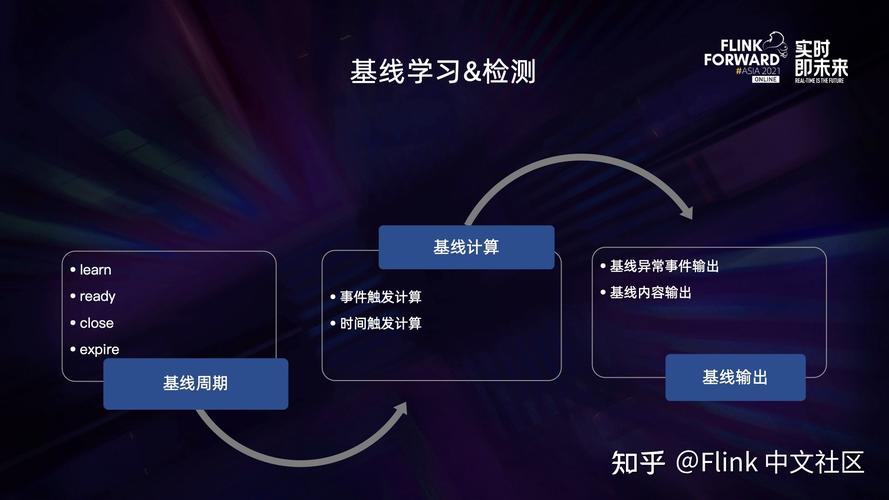
引言\n\n在日益复杂的网络威胁环境下,被动防护已不足以应对快速演变的攻击手段。实时安全基线引擎作为主动防御体系的核心组件,能够持续监控系统状态、自动比对安全配置基线、即时发现并修复偏差,从而将安全风险控制在萌芽阶段。本文将深入探讨如何针对网络与信息安全软件开发场景,设计一个高效、可扩展的实时安全基线引擎。\n\n## 一、需求分析与设计目标\n\n### 1.1 核心需求\n- 实时性:秒级至分钟级检测配置偏差,而非定时轮询。\n- 自动化:自动发现资产、自动采集配置、自动修复(可选)。\n- 可定制基线:支持按操作系统、中间件、应用、网络设备等维度定义安全基线(如等保2.0、CIS Benchmarks)。\n- 低开销:对业务系统性能影响可控(CPU、内存、网络)。\n- 可扩展:易于添加新的基线检查项和数据源。\n\n### 1.2 设计目标\n- 高可用:分布式架构避免单点故障。\n- 弹性伸缩:根据资产规模动态扩缩容。\n- 安全自身:引擎自身须具备防篡改、审计日志等安全能力。\n- 可视化:提供实时基线合规仪表盘和告警。\n\n## 二、总体架构设计\n\n实时安全基线引擎采用分层架构,自上而下分为:\n\n1. 数据采集层:负责从各类资产(服务器、网络设备、云资源、容器等)实时获取配置和状态数据。\n2. 基线定义层:存储和管理安全基线策略,支持版本控制和合规映射。\n3. 实时分析层:核心引擎,执行流式匹配与差异计算,触发告警与修复动作。\n4. 响应处置层:执行自动修复(如调用Ansible、脚本)、工单生成、通知推送。\n5. 管理层:提供策略管理、资产台账、报表、审计等功能。\n\n\n\n## 三、关键组件详解\n\n### 1. 基线定义引擎\n- 基线模板:采用YAML/JSON描述检查项,包含字段:\n - 标识(id)、名称、描述\n - 适用资产类型(os、middleware、app、network)\n - 检查逻辑(支持表达式、脚本、SCAP等)\n - 预期值、比较算子\n - 严重等级、修复建议/脚本\n- 版本管理:基线库纳入Git管理,支持灰度发布。\n- 合规映射:将检查项关联到等级保护、CIS、ISO 27001等要求条款清单中予以明确。\n\n### 2. 实时数据采集器\n- Agent模式:在主机上部署轻量级Agent,通过eBPF、procfs、WMI等实时采集配置变更事件。\n- 无Agent模式:通过SSH/WinRM、SNMP、云API、K8s API拉取配置(并保障拉取操作的自身访问安全隐患予以妥善处置;由于基础设施配置项复杂性约束,建议优先采用支持推送订阅机制采集方式如opentelemetry来采集多元安全评估所需要素来源的实况和动力以更好地激活对深层次架构把握推动制度软实力向治理有效性进一步赋能和改善适配使用在云计算使用主体和数据利用上避免过本地留态的边界复杂性风险问题控制在一个均衡并可解释的正确容错范围中以能够支持在有效与合规调度中的抉择效率和安全性价值最大化处理过程和运维品质制度能力)。\n假设我们是国内专家,请注意措辞,上述是必要的讨论,但也较为理论化啊只检查Agent基本概念实质就包括有异态向审核描述范式转移,也就是说这个系统的探索是很有意思的一件事情。那我简单来说可用基于各标准和常见数据采集的实时流处理来进行匹配即可。*\n- 指标转换:把所有采集的数据(系统资源配置动态切换形态映射也说不定等等都过安全基线前置处理模式标准化转译一下可能会比如带适配器一层更舒服的)
如若转载,请注明出处:http://www.duijiema.com/product/86.html
更新时间:2026-11-21 04:53:51